我们看 member/reg_new.php的代码 $sex变量在表单是单选,程序员没做任何过滤191 $inQuery = "INSERT INTO `dede_member` (`mtype` ,`userid` ,`pwd` ,`uname...
网站首页 > hack1990 第202页
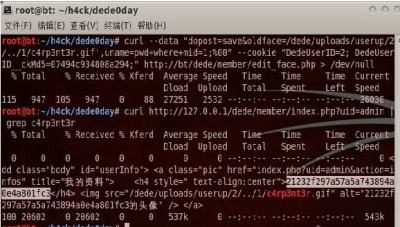
Dedecms 某文件没过滤直接带入sql查询,攻击者在magic_quotes_gpc=off时,可以注射SQL代码,绕过sqlids检测,执行sql语句.详细说明:要求会员中心,注册用户登录,magic_quotes_gpc=off,以及php版本要求...