
易通企业网站系统最新注入漏洞。注入EXP:https://www.iick.blog/celive/js/include.php?cmseasylive=1111&departmentid=0直接放Havij里面跑。错误关键字:online.gif...
网站首页 > 网站漏洞
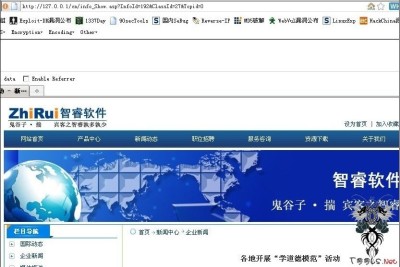
http://127.0.0.1/cn/info_Show.asp?InfoId=192&ClassId=27&Topid=0看url我就少打字 多图 ......

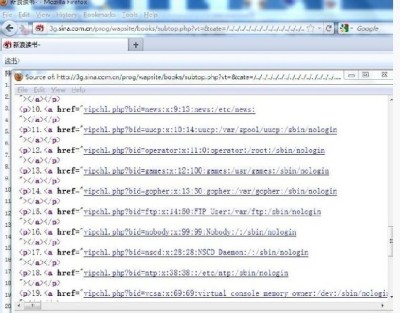
简要描述:对提交的变量没有作安全过滤和可读取文件目录作严格的控制,导致可以读取系统上任意文件,因为是php架构,可能同时导致其它严重问题。详细说明:漏洞证明:http://3g.sina.com.cn/prog/wapsite/books/subtop.p...
