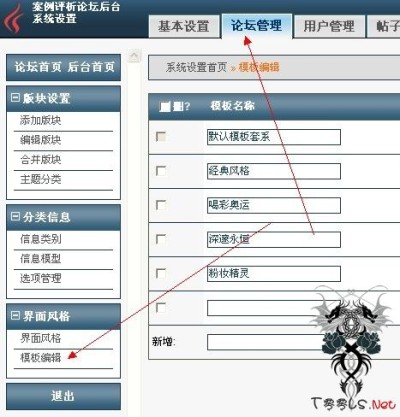
JspRun是一个高度模仿Discuz!的jsp脚本bbs。。目前版本为6.0 基本和dz6.0界面,用法相同。。好了。。直接进入主题。。首先确保你有管理员的帐号。后台登陆地址 www.xxx.com/bbs/admincp.jsp然后选择 论...
网站首页 > 网站漏洞

出现在INC文件夹下的upfile_flash.asp中我们可以直接用明小子自带的动感上传虽然这个洞比较低级,但是站有很多,危害很大,以下是upfile_flash.asp的源码以下是引用片段:<!--#include file="uplo...


漏洞详情简要描述:新版的phpweb 存在这上传和解析不当漏洞 详细说明:<input type="hidden" name="filepath" value="...
