
/centralbackup.php:<?phpif ($_POST['delete'] { $xc = $db -> query('SELECT * FROM centralbackup WHERE id...
网站首页 > 网站漏洞

漏洞文件:news_category.aspSet rs = server.CreateObject("adodb.recordset" sql ="select * from news where category=&qu...

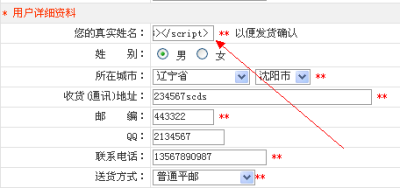
漏洞类型:持久型xss注册处存在存储xss具体代码:rs("username" =trim(request("username" rs("userpassword" =md5(trim(requ...
