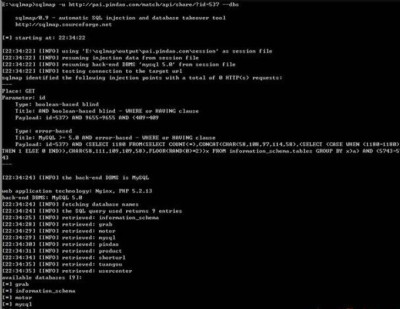
//template_edit.phpfunction load_library($curr_template, $lib_name { $lib_name = str_replace("0xa",...
网站首页 > 网站漏洞
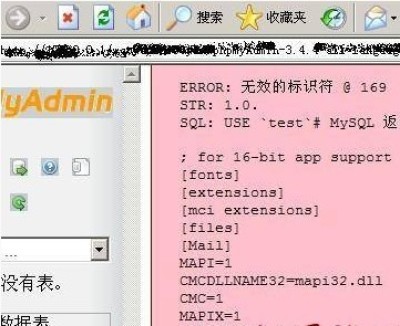
简要描述:PhpMyadmin实现中错误的使用了simplexml_load_string函数用于xml解析,但是该函数中默认并没有处理好外部实体的安全性,导致用户可以借助xml文件读取和访问应用有权限访问的系统和网络资源详细说明:libraries/im...