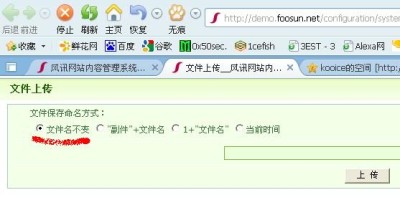
漏洞出在用户页面,注册个用户。文章管理,上传。。选择文件名不变....上传1.asp;,jpg 然后你们懂的漏洞证明: ......
网站首页 > 网站漏洞

这次漏洞出在channeldmectr.asp这个文件上,跟本就没有过滤任何参数. 正好我这里有正版的补丁,打开看下了,打上补丁的channeldmectr.asp文件在第21行到第40行,增加了以下代码: &n...

发布日期:2011-10.3发布作者:鬼哥漏洞类型:SQL注射漏洞版本:通杀sdcms所有版本漏洞危害:直接导致网站被入侵漏洞条件:需要知道后台路径测试版本:sdcms 1.3 最新版(官方下载的 漏洞文件:后台目录/index.asp......
