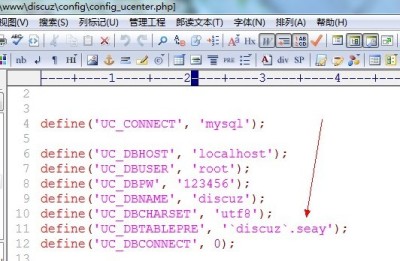
首先说明这个东西价值不大,测试通杀2.x-3.x,以下的版本没看,具体的利用方法本人也没去研究,顶多mysql有file权限的时候可以getshell,当然discuz还是有不少地方有问题的,这个不能说。。 问题出在文件uc_clientmod...
网站首页 > 网站漏洞
首先注册个会员,然后。。<form target="_blank" action="http://www.admin5.com/include/dialog/select_soft_post.php" meth...


未对提交参数判断,导致可以写任意文件到服务器上... Wap/Plus/PhotoVote.asp 14 - 23 Dim KS:Set KS=New PublicClsDim ID:ID = Replace(KS.S("I...
