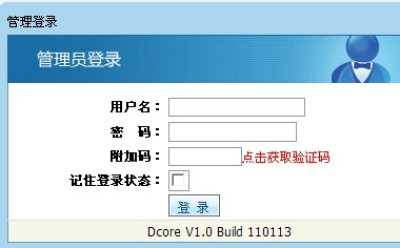
今天检测一网站,全站生成HTML,直接默认后台admin 显示版权信息。。。搜索Dcore 110113 下载源码想分析下默认数据库已修改,程序有fckeditor编辑器,新建1.asp成功,可上传就是一直不动,无语继续看源码,一想不如先搜索下这...
网站首页 > 网站漏洞

phpMyChat是最优秀的开源聊天室程序之一,其最大特点是系统资源占用极低、效率极高。支持发言过滤、用户屏蔽等基础功能。其缺点是管理功能略显薄弱。phpMyChat Plus 1.93存在sql注入漏洞及跨站漏洞。下载地址:http://sourcefo...

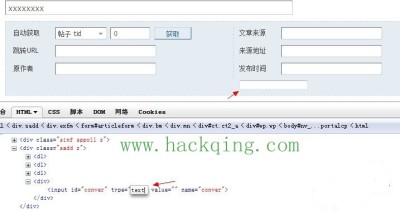
source\include\portalcp\portalcp_article.php//90行if($_G['gp_conver'] { $converfiles = unserialize(stripcslashes($_G['gp_conver'...
