
Author:0x0FFrom:0xsec.orgVulnerability Details:sid变量未经过过滤 产生SQL注射。Exploits:http://site/plugin.php?id=huxhall:huxhall&sid=1 你...
网站首页 > 网站漏洞
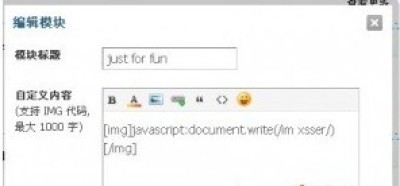
Discuz X系列 Xss漏洞小集合 文章录入:7747.Net 责任编辑:7747.Net 更新时间:2011-2-21 11:38:54 26 【字体:小...


DISCUZX1.5 本地文件包含,当然是有条件的,就是使用文件作为缓存。config_global.php$_config['cache']['type'] = 'file';function cachedata($cachenames {.........
