
未对提交的参数进行过滤 详细说明:productfir_cla.asp & helphelp.asp 这两个文件 eg:http://www.xx.com:80/help/help.asp?id=1 http://w...
网站首页 > 网站漏洞
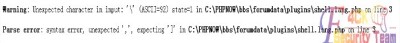
这是在没有ucenter和manyou插件漏洞并且不是创始人的情况下的.6.0和7.0就不说了. 直接开始吧,先说7.2.在那篇文章最后说'如果你愿意,可以使用base64_encode(serialize($a 的方法试试7.2获取Webshell.'...


管理系统部分功能如下:(1)在线增加、修改、删除管理员(2)在线增加、修改、删除客户记录、支持HTML等..(3)前台记录有追踪功能..以及追踪记录和点击次数显示 源码下载:http://www.mycodes.net/30/5238.htm &...
