
缺陷文件:http://www.xxxo.com/{Path}/wp-includes/registration-functions.php......
网站首页 > 网站漏洞
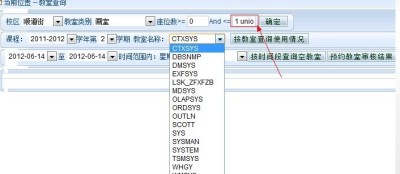
教室查询处有sql注射,如图 1 union select NULL,owner from all_tables 爆出数据库2.找回密码存在sql注射验证方式为本地javascript验证,服务端未做验证,可爆出第一个用户(管理员密码) ...


这个漏洞是 一次拿网站webshell 发现 的,朋友要我打包网站的程序以及数据库,然后偶然发现这个网站存在一个默认的admin账户,不过这个也不通用,差不多百分之80有些懂的站长把这个 admin 账户删除了创网网站后台管理系统后门密码及拿shell官网...
