你在转我文章,我草你大爷的,要是你转的我把这句话也转过去 我就当什么没看见 弱弱的DB_OWNER渗透 老规矩拿C段先找注入下手,既然有注入,说明站都有老漏洞 ......

以前发现的一个技巧性的东西,由于一般的webserver都会记录日志而且在目前的后期后门以及漏洞追踪中主要的证据都是日志,如果有可能让日志变得不可信我们就有可能成功了。访问shell.php,会得到日志:<?phpphpinfo( ;?>127...

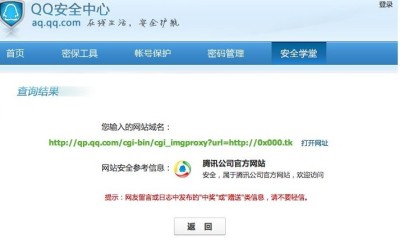
http://qp.qq.com/cgi-bin/cgi_imgproxy?url=http://0x000.tk在http://aq.qq.com/cn2/safe_school/url_query_index查询时官网链接,但在qq发送显示未知&nbs...
