
渗透一个站时 搞C段碰到的一个站。由于程序是开源程序并下载其程序看了一番。其实程序员还是有一点安全意识的:防注入代码://要过滤的非法字符$ArrFiltrate = array ("#union#i","#<scrip...
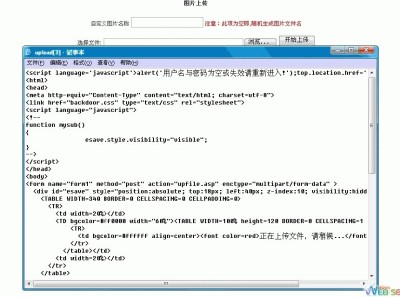
http://127.0.0.1/Clkj_Admin/upload.asp验证了权限,关闭脚本绕过。......


有注入点默认数据库:data/xy#!123.mdb默认账户和密码:admin admin有很多网站都是有防注入的,这个时候我们可以下载数据库,然后本地搭建,替换原来的数据库,进行注入得到管理员账户和密码后台拿shell有个网站配置,在网站名称里面直接添加...
