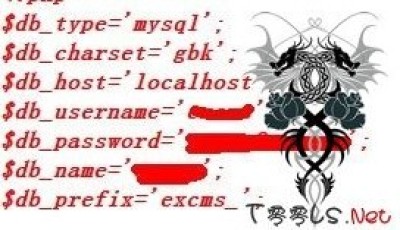
某天遇到Excms的系统,官网http://www.excms.cn/于GG搜索excms漏洞,发现 http://www.myhack58.com/Article/html/3/62/2011/28871.htm分析中是作者明显藏有后门的漏洞。下载源码分...
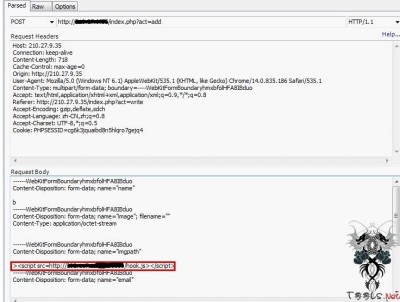

phpMyFAQ是一个支持多语言的FAQ系统。主要是洋人用的。。国内也有。。不多。。思来想去还是改改标题把。。好了 直接说如何拿shell把。。环境必须支持apache! 先注册个帐号。(个人观测这个比较难因为需要管理员验证。个人推荐你用其他方法...

