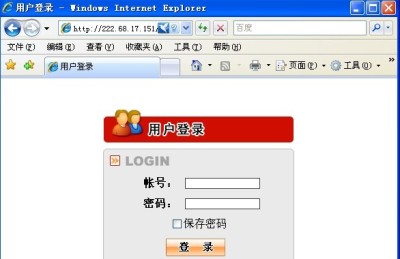
通过验证,微创信息发布系统部分版本存在注入漏洞,后台可直接使用万能口令绕过,从而任意修改删除站点内容......

Author:mer4en7y下午遇到这个CMS,于是看了看代码Check_SqlIn.asp防注入代码未过滤完全注入漏洞:......


phpcms v9 后台的一个(sql injet 2(code exec 漏洞 by flyh4t phpcms v9 中 string2arr...
Author:mer4en7y下午遇到这个CMS,于是看了看代码Check_SqlIn.asp防注入代码未过滤完全注入漏洞:......
phpcms v9 后台的一个(sql injet 2(code exec 漏洞 by flyh4t phpcms v9 中 string2arr...
