iick's blog
首页
给我留言
免费shell
技术文章
网站漏洞
工具合集
网站首页
>
网站漏洞
> 正文
Discuz 某插件SQL注入漏洞
2012-08-22
网站漏洞
925
0
可注入参数imes,ljtype,m,orderby,page,telid
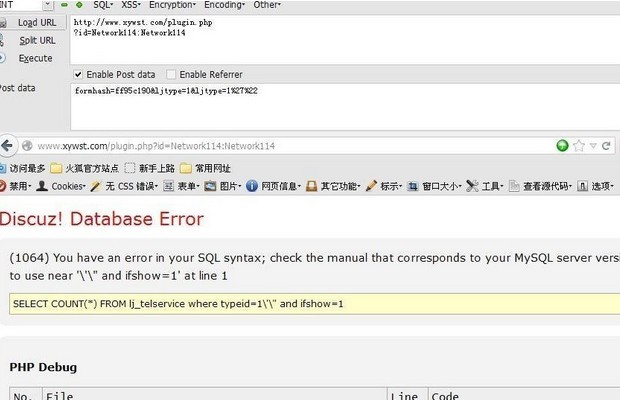
贴一个ljtype的
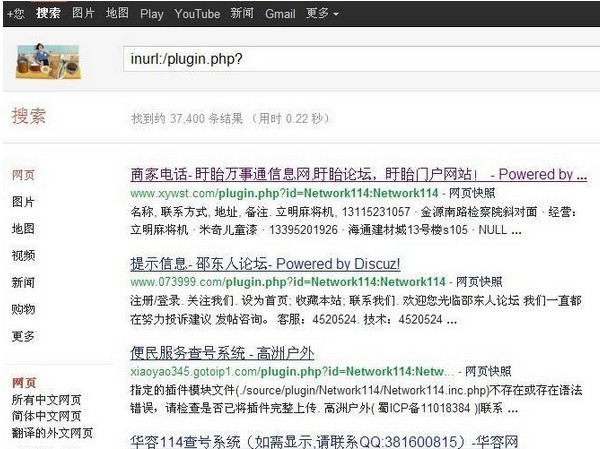
随便找一个
post测试一下
Nmap Security Scanner 7.0
上一篇
QQ空间暴露的一切
下一篇
一个ASP版的飞信发送,配合xss用可以预警网站后台被非法登陆
暂无评论
发表评论
取消回复
返回顶部
技术文章
网站漏洞
业内新闻
心情日记
工具合集
乱七八糟

暂无评论
发表评论