简要描述:
在对一个网站进行渗透的时候。偶然间发现可以得到ewebedit。转而可以得到SHELL。
详细说明:
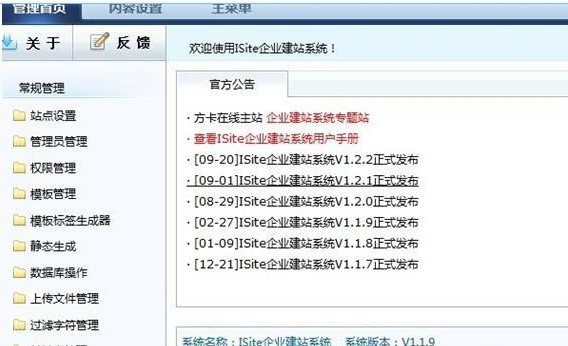
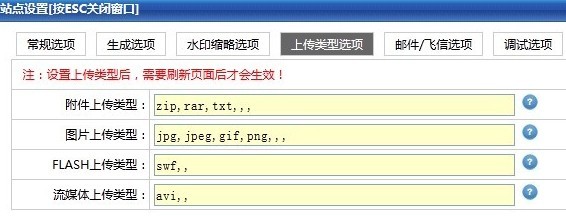
开始只是得到了一个方卡在线的后台。可以修改上传类别。可惜有保护。改过了就又恢复了
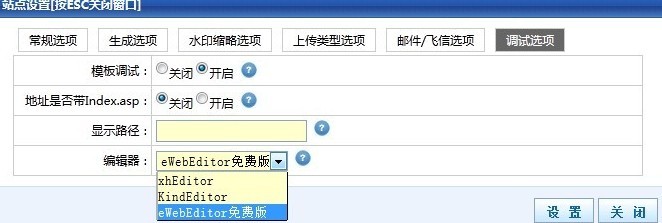
继续看。是一个新的网址后台管理软件。百度过了。几乎没有提交什么漏洞过。只有原来一个文件名过滤不严,在这个服务器已经更新了。继续在调试选项里选中了EWEB。
接着。我找到个调用EDIT的页面。
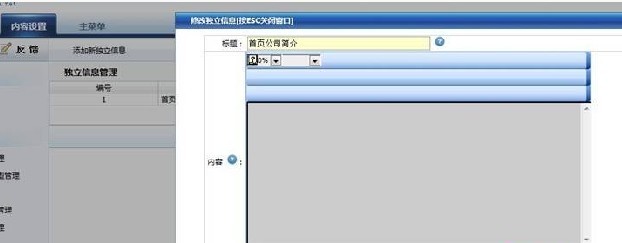
页面框架比较变态。源文件得不到EWEB路径。我想起来抓包。终于得到了EWEB的路径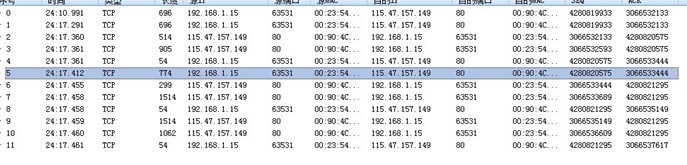
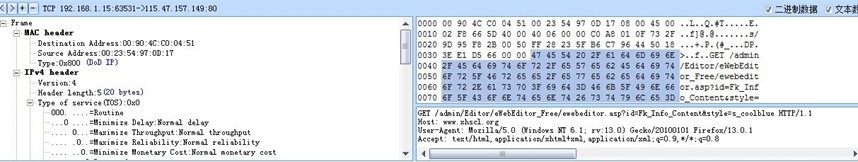
这样就可以用EWEBEDIT来得到SHELL了。

1 条评论
发表评论