一个站是基于Siteserver搭建的网站。习惯性的注册了一个sb.asp
居然成功了,呃,要命的是,登陆后上传的图片
或者文件是传到UserFiles/用户名/这个目录下面。直接上传一张改了
扩展名的一句话就拿到webshell了。目录权限松的很,直接跨过
去,想提权算了,装了诺顿这变态鬼!PR了一下目标是6哦,整上俺的链,
就闪人了!在百度找了一下这个程序发现网上公布了好多漏洞。
利用过程:
http://www.xxx.com/usercenter/register.aspx
注册一个sb.asp的用户。登陆后上传改名字的后门就行了,
后门路径:http://www.xxx.com/UserFiles/sb.asp/sb.jpg
利用IIS解析漏洞简单!微软给大家带来桌面的方便
也跟来了危险。
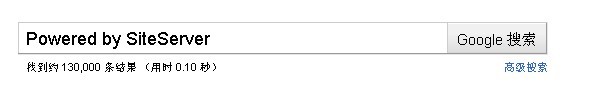
批量关键字:Powered by SiteServer或者 北京百容千域软件技术开发有限公司 版权所有
130000条 自己去拿shell吧

就是提权啥的不明白,看你的那篇“红色文章”有点晕乎。
:)博主 有空给小白来点提权知识吧。
就是提权啥的不明白,看你的那篇“红色文章”有点晕乎。
:)博主 有空给小白来点提权知识吧。