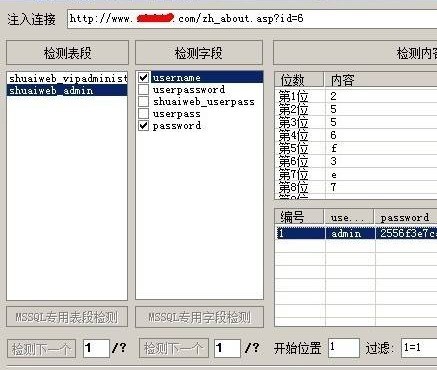
简要描述:该页面存在SQL注入,可以利用获取到后台管理管理登录帐号密码,虽然该系统采用了SQL防注,但是对于该页面过滤不严谨.
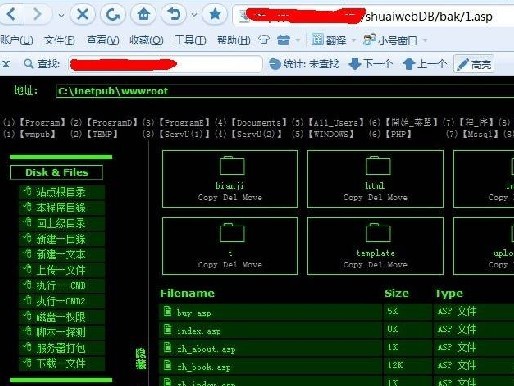
详细说明:asp?id=3">http://www.*****.com/zh_about.asp?id=3 关键字就是后面这部分...一般分析源码可以知道手动添加管理员表进去就可以猜解用户名密码...后台由于功能强大较完善,很容易就可以拿下webshell漏洞证明:

暂无评论
发表评论