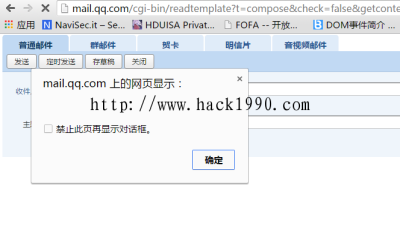
首先发现一处getcontenthttp://mail.qq.com/cgi-bin/readtemplate?t=compose✓=false&getcontenturl=http://mail.qq.com/test查看调用的函数...
网站首页 > mail.qq.com DOM XSS

在最新的discuz! 7.2中自带了一个新的应用程序插件manyou。恰恰在这个新插件中,没有对传入的参数进行检查,在GPC为off的情况下,导致注入漏洞的产生。漏洞分析: 文件:./manyou/sourc...


IIS7.0畸形解析0day通杀漏洞,和Nginx上次的0day一样。使用iis7.0的注意了。临时解决办法:关闭cgi.fix_pathinfo为0Nginx好像又爆0day了,windows下可任意查看和下载脚本文件 王猛 IIS7.0畸形解析0day...
