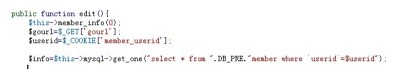
直接问题URL:http://www.xxx.com/index.php?m=member&f=edit问题文件名:/system/modules/member/index.php ......
网站首页 > Nmap Security Scanner 7.0 第154页

adminsys\upfile.asp页面直接明小子提交,一次得到up.asp 二次得到diy.asp,路径为upload2dir\upfiles\下......


该代码使用白名单机制验证,按道理说白名单一般都是比较安全的但是问题就出现在验证的过程那里,验证后缀名使用的是正则preg_match方法只要我们构造的后缀名中包含白名单机制里面的后缀名即可成功上传再结合iis的解析特性即可成功执行代码构造文件名 x.asp...
