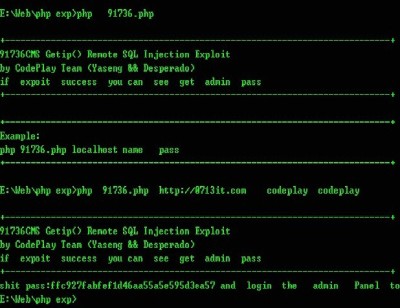
Author:Yaseng &&DesperadoTeam:CodePlayChinaz 下其源码 读之发现有万恶的 GetIp( //获取IPfunction getip( { ...
网站首页 > Nmap Security Scanner 7.0 第193页

前言:前阶段测试了下讯时后台管理系统,这个系统有个很吊的功能,就是能记录管理登录日志(包括用户名和ip),而且还不能在后台删除。我艹,在我测试的时候,一直在用admin测试后来居然被管理员发现,居然找到我,让我停止攻击。无语了~ 在之后的渗透中我...


