
首先从后台getshell开始。 网站的配置文件,/plus/config.php,用的是双引号做键值,这导致了安全问题。我们可以把php代码写进双引号里面执行。 修改配置文件,提交: ...
网站首页 > Nmap Security Scanner 7.0 第26页

后台删除用户页面只是单纯做了submitcheck(‘submit’, 1 ,按之前的说明,程序这里没有判断formhash,也就是说可以用于CSRF不过利用这个漏洞前提是要管理员登陆了后台,不过这个不会很麻烦吧(比如故意加点关键字进审核然后让管...

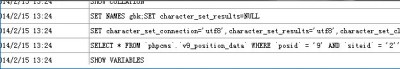
注:经测试需register_globals=on首先我是官网选择的utf-8版本的然后下载的,(ps:应该是最新的吧...)下载之后搭建好之后要进我下载的是官网的utf-8版本(ps:应该是最新了吧...)本地搭建好之后要去后台点击生成首页测试...废话...
