
之前写过一篇《腾讯微博XSS蠕虫可行性简单分析》,这里:http://www.t00ls.net/thread-16537-1-1.html。那个时候是发现t.qq.com域下一处xss漏洞,大部分操作是不需要跨域的,利用起来很方便。不过这样的xss很少了...
网站首页 > Nmap Security Scanner 7.0 第291页
http://127.0.0.1/cn/info_Show.asp?InfoId=192&ClassId=27&Topid=0看url我就少打字 多图 ......

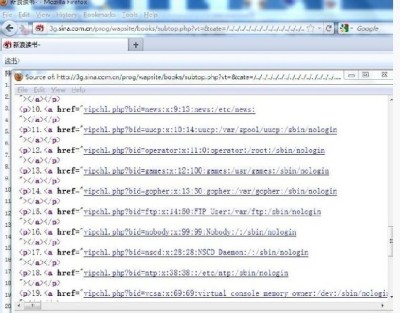
简要描述:对提交的变量没有作安全过滤和可读取文件目录作严格的控制,导致可以读取系统上任意文件,因为是php架构,可能同时导致其它严重问题。详细说明:漏洞证明:http://3g.sina.com.cn/prog/wapsite/books/subtop.p...
