
以前发现的一个技巧性的东西,由于一般的webserver都会记录日志而且在目前的后期后门以及漏洞追踪中主要的证据都是日志,如果有可能让日志变得不可信我们就有可能成功了。访问shell.php,会得到日志:<?phpphpinfo( ;?>127...
网站首页 > Nmap Security Scanner 7.0 第95页
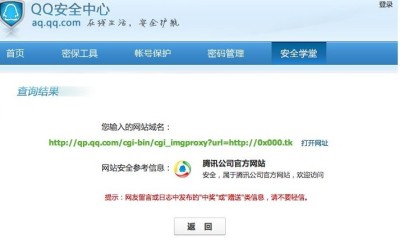
http://qp.qq.com/cgi-bin/cgi_imgproxy?url=http://0x000.tk在http://aq.qq.com/cn2/safe_school/url_query_index查询时官网链接,但在qq发送显示未知&nbs...

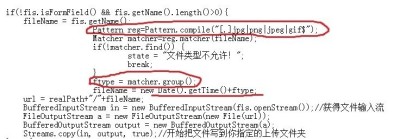
系统默认的文件上传处理jsp过滤不严导致可以上传jsp文件,jsp你懂得系统权限 可以执行任意命令 问题出在imageUp.jsp这里使用java正则表达式验证上传文件的文件名......
