
后台删除用户页面只是单纯做了submitcheck(‘submit’, 1 ,按之前的说明,程序这里没有判断formhash,也就是说可以用于CSRF不过利用这个漏洞前提是要管理员登陆了后台,不过这个不会很麻烦吧(比如故意加点关键字进审核然后让管...
网站首页 > 网站漏洞
注:经测试需register_globals=on首先我是官网选择的utf-8版本的然后下载的,(ps:应该是最新的吧...)下载之后搭建好之后要进我下载的是官网的utf-8版本(ps:应该是最新了吧...)本地搭建好之后要去后台点击生成首页测试...废话...

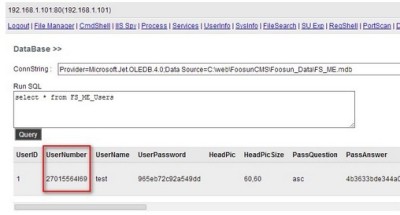
在文件/User/award/awardAction.asp中:Integral=NoSqlHack(request.QueryString("Integral" if action="join&quo...
