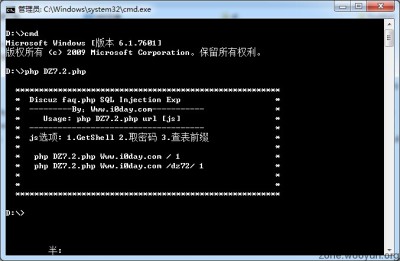
参数:1.可直接getshell2.爆管理账号密码3.爆表前缀...
网站首页 > 网站漏洞

首先从后台getshell开始。 网站的配置文件,/plus/config.php,用的是双引号做键值,这导致了安全问题。我们可以把php代码写进双引号里面执行。 修改配置文件,提交: ...


csdjcms V 2.5 code //老规矩首先首页开始看include_once(“include/install.php” ; if(S_IsInstall==0 {&nbs...
