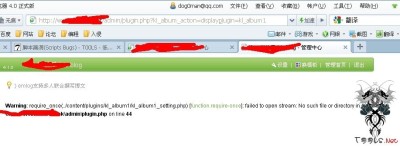
这个漏洞非常鸡肋,希望大牛脚下留情大家都知道,在emlog4.01中,爆路径方法直接访问admin/views/login.php 可爆出路径.在4.1.0当中修复了4.0.1的问题必须安装官网的相册如果目标装了emlog官方插件中的相册插件,下载地址为h...
网站首页 > 网站漏洞

具体页面请查看http://bbs.rainbowsoft.org/thread-65778-1-1.html2012年1月9日 更新记录 [重要更新] 1、修复手机搜索处的SQL注入漏洞,给大家带来安全风险非常抱歉, 请即时...


关键字: inurl:User/Reg_service.asp风讯的注册页面...漏洞页面:/user/SetNextOptions.asp利用方法:构造注入user/SetNextOptions.asp?sType=1&EquValue=aaaa...
