
好像有2个版本一个是asp的一个是php的数据库路径 db/sywl.asp漏洞文件 up2.asp 内容太大了...也没什么好解的将以下代码存为 ;asa 直接上传 得到路径-_, (当然大牛们也可以自己构造一个一句话)前面不要加...
网站首页 > 网站漏洞
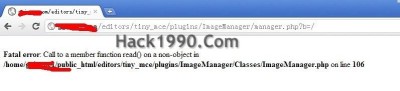
zencart编辑器tiny_mce的跨目录操作漏洞https://www.iick.blog/fuck/463.xss现补充一个提交抱歉,只有对本站任何文章发表过评论才能阅读隐藏内容......


这个程序安全不是很好,不过其中的一个replace()函数写的很好,不过没有找到是怎么写的,将注射中的“空格、select、%20、+号、还有/**/等过滤为空。在搜索出存在漏洞语句很麻烦 ,我也不写了,直接来个釜底抽薪的方法,直接拿密码账号很...
