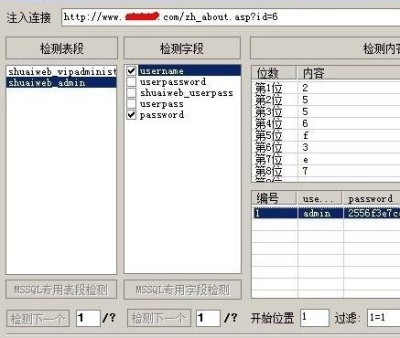
简要描述:该页面存在SQL注入,可以利用获取到后台管理管理登录帐号密码,虽然该系统采用了SQL防注,但是对于该页面过滤不严谨.详细说明:asp?id=3">http://www.*****.com/zh_about.asp?id=3 关键字...
网站首页 > 网站漏洞

简要描述:cnzz某处cookies中使用明文存放用户账户数据,结合XSS可获得用户账户密码。 详细说明:http://adm.cnzz.com/?mo=site&fo=site_modify&siteid=4451 进入广告管家...


这个程序安全不是很好,不过其中的一个replace()函数写的很好,不过没有找到是怎么写的,将注射中的“空格、select、%20、+号、还有/**/等过滤为空。在搜索出存在漏洞语句很麻烦 ,我也不写了,直接来个釜底抽薪的方法,直接拿密码账号很...
