
include_once ''common.php'';$keyword = $_REQUEST[''keyword'']; //.....!@#$%^&*if(empty($keyword sexit($lang[''arg_error'']...
网站首页 > 网站漏洞

''PS在分析之前,没看什么时候的代码。分析完毕了才知道很老了。所以就大概简略分析一下。 ''\inc\Ft_sqlin.asp <% ''略 Ft_In...

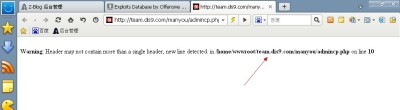
这里只是说下方法,在要爆DZ 7.2 bbs的网站后面加上以下代码访问,即可爆出。"manyou/admincp.php?my_suffix=%0A%0DTOBY57",引号不算。例如:http://team.dis9.com/many...
