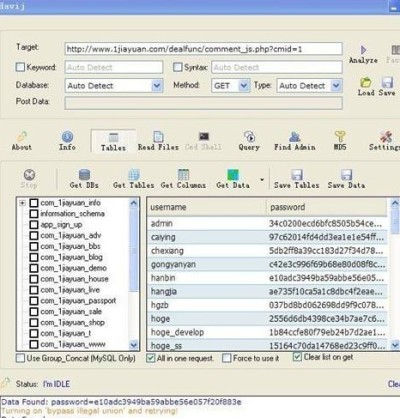
此程序多用于网络媒体各大地方卫视,程序目录dealfunc下comment_stat.php和comment_js.php对cmid未做过滤。直接导致注射后台默认地址为http://cp.xxxx.com/wscomment_stat.php文件源码&nb...
网站首页 > 网站漏洞
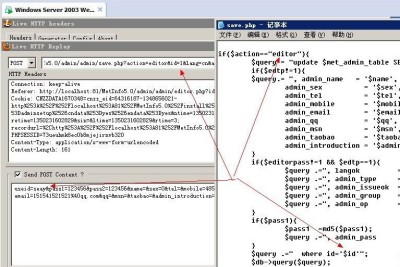
上次爆了metinfo不少漏洞,官方动作很快,下午就升级了其中前台修改任意用户密码,后来发现个后台也可以,跟前面那个一样跟官方说了下,现在升级到5.0.4还没修补,那就爆出来吧,只要知道其中一个管理员的密码登陆后台就可以了,很鸡肋并不是说有什么利用价值,只...


国外的一个站,采用了w78cms程序,貌似这程序还挺少见,发现貌似给人搞过了百度下前人经验,他们是这样说的: 方法一:前提条件:对方未修改数据库的默认地址第一步:订购页面,直接在 产品名称,订购数量等输入一句话木马<%eval reques...
