
lists.php文件 <?php class lists extends db{ public function init( {&n...
网站首页 > 网站漏洞
测试网址 https://www.iick.blog/admin/log/dispcont.asp 查看管理员登陆记录的地方过滤不严导致可以查看登陆成功记录 虽然成功的是cmd5加密 不过有很大一部分可以破解&nb...

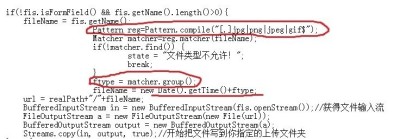
系统默认的文件上传处理jsp过滤不严导致可以上传jsp文件,jsp你懂得系统权限 可以执行任意命令 问题出在imageUp.jsp这里使用java正则表达式验证上传文件的文件名......
