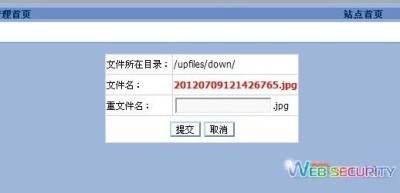
打开编辑器,将一句话改名为1.jpg 上传图片 打开文件管理,进入“down”目录,跳至尾页,最后一个图片既是我们上传的一句话,点击改名 ......
网站首页 > 网站漏洞
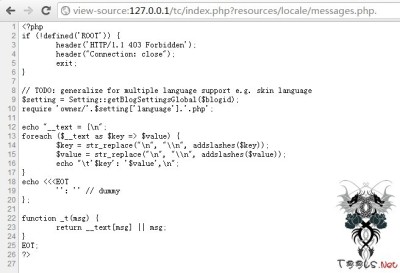
韩国的一个博客程序TEXTCUBE 读了下发现个奇怪的问题 技术有限 希望大家点拨下! \framework\Dispatcher.php (57行 $part = strtok($uri['inp...


adminsys\upfile.asp页面直接明小子提交,一次得到up.asp 二次得到diy.asp,路径为upload2dir\upfiles\下......
