
PHP S3上传漏洞这个网页漏洞比较严重,可以直接获取shell,下面给出漏洞利用方法漏洞信息: 可以任意上传PHP,TXT,JPG,PNG格式文件change your shell to sh3ll.php.jpg or sh3ll.php%0...
网站首页 > Nmap Security Scanner 7.0 第126页
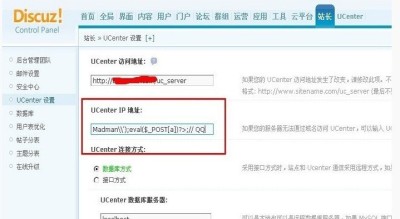
第一:我们进入后台已管理员身份就可以然后打开站长→UC设置看截图 在UCip地址里面填写 经过处理的一句话如下......


一.xp_cmdshellEXEC master..xp_cmdshell 'ipconfig'开启xp_cmdshell:-- To allow advanced options to be changed.EXEC sp_configure...
